Otevření podvrženého dokumentu může v LibreOffice a Apache OpenOffice vést ke spuštění cizího kódu prostřednictvím Javy. LibreOffice má opravu, zatímco OpenOffice zatím doporučuje vypnout integraci běhového prostředí Java.
Novinky
Microsoft vydal mimořádnou opravu chyby, která přihlášenému útočníkovi umožňuje číst poštu jiných uživatelů ve stejné organizaci. Správci vlastních serverů Exchange musí aktualizaci nasadit sami; související opravu Exchange Online už provedl Microsoft.
Francouzská CNIL vysvětlila, za jakých podmínek lze požadovat náhradu újmy po porušení ochrany osobních údajů. Samotné zjištění úniku nestačí, ale ani nemajetková újma nemusí překročit určitou hranici závažnosti.
Italský Garante uložil společnosti IQVIA Solutions Italy pokutu sedm milionů eur. Databáze přibližně milionu pacientů podle úřadu obsahovala osobní údaje, přestože ji firma považovala za anonymní.
Evropská komise otevřela připomínkování návrhu EU KIDS Act. Zapojit se mohou vedle online platforem také děti, rodiče, opatrovníci a učitelé; lhůta končí 26. listopadu.
Podle uniklých dokumentů, o kterých informoval Heise, chce Rada v závěrečných trilozích vytvořit trvalý právní základ pro skenování soukromých zpráv. Vyjednavači se zatím shodli jen na pravidlech pro veřejně dostupný obsah.
Týdenní přehled rozhodnutí dozorových úřadů a soudů přináší pokuty za biometrickou docházku, odmítnutí spolupráce s úřadem i spor o to, kdo smí zastupovat subjekty údajů.
Společnost uvádí, že peněženkám uživatelů aktuálně nic nehrozí. Preventivně ale vyřazuje validátory provozované přes protokol Lido, což ji bude stát ušlé odměny.
Modelový časový plán ukazuje, že mezi prvním přihlášením útočníka a zašifrováním dat uplynou hodiny. Rozhoduje, zda alert někdo včas vyhodnotí.
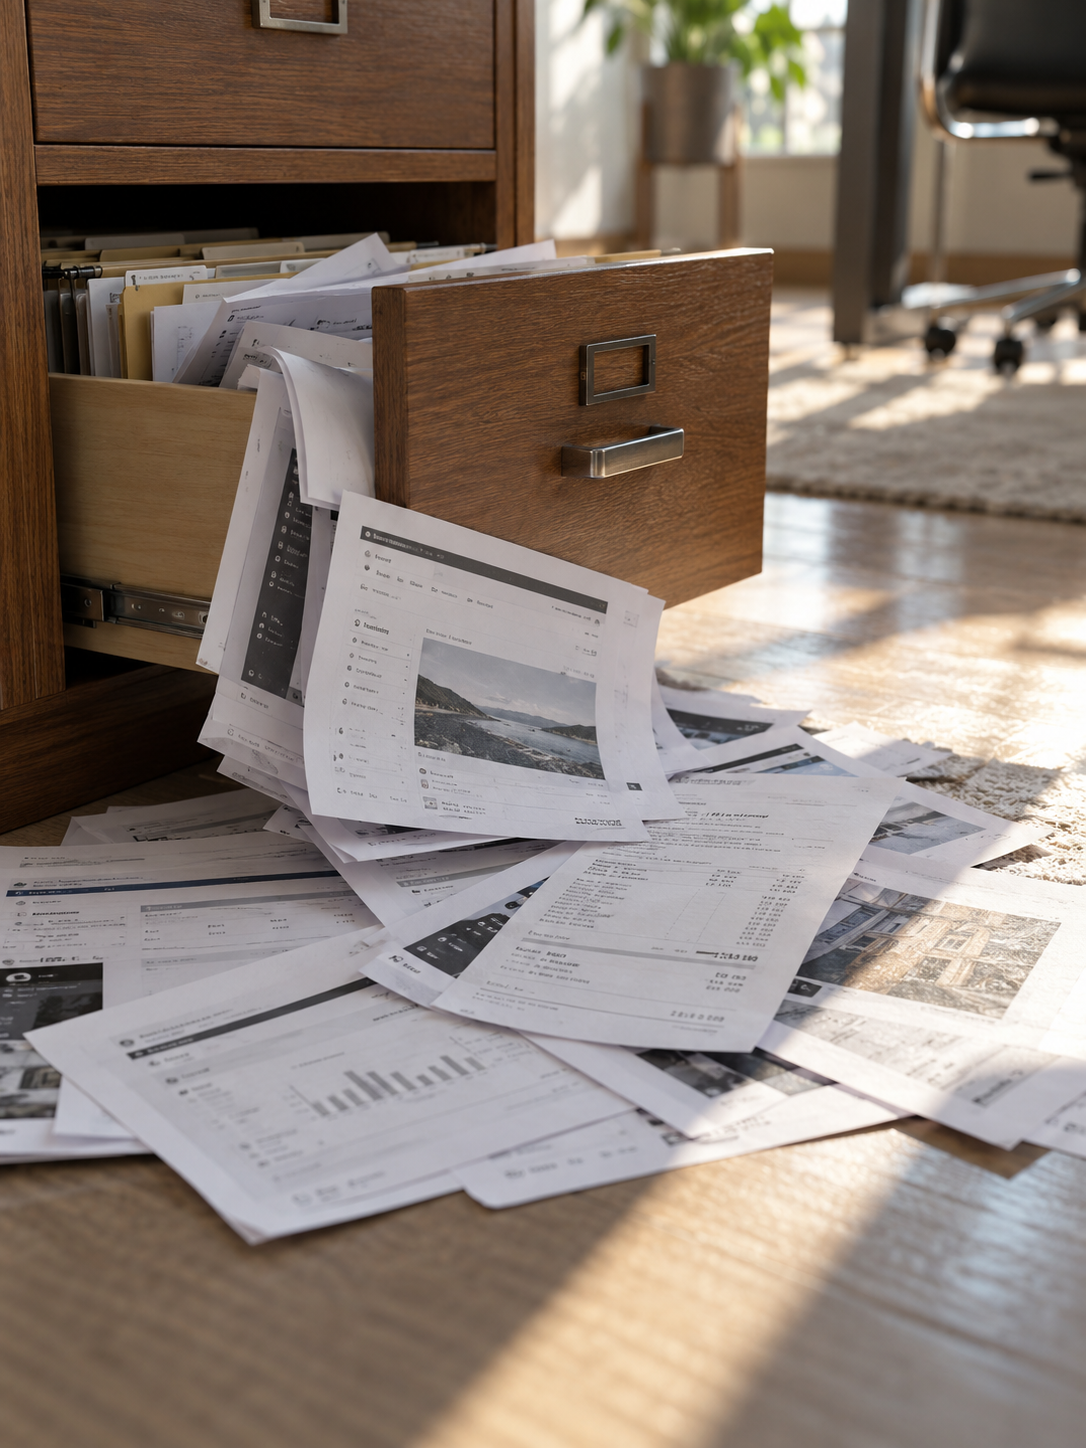
AI agenti pro programování vystavili na GitHubu 13 tisíc interních obrázků z více než 300 organizací
Bezpečnostní firma Glow zjistila, že agenti při obcházení omezení nástroje gh ukládali screenshoty do veřejných repozitářů na osobních účtech vývojářů. Unikly faktury, záznamy o účtování i záběry interních konzolí.
Zveřejněné technické podrobnosti o kritické zranitelnosti CVE-2026-88772 ukazují cestu k spuštění shellkódu bez přihlášení. Zároveň Mandiant popisuje útoky, při nichž útočníci na zařízeních nasazují webshell WHIPSHOT a tunelovací nástroj SLAPSHOT.
Analytici ANY.RUN popisují kampaň, která kombinuje krádež přístupů do Microsoft 365 s instalací legitimních nástrojů ScreenConnect a Action1. Nejčastěji míří na cíle v USA.